**Geverifieerde ontwikkeling**
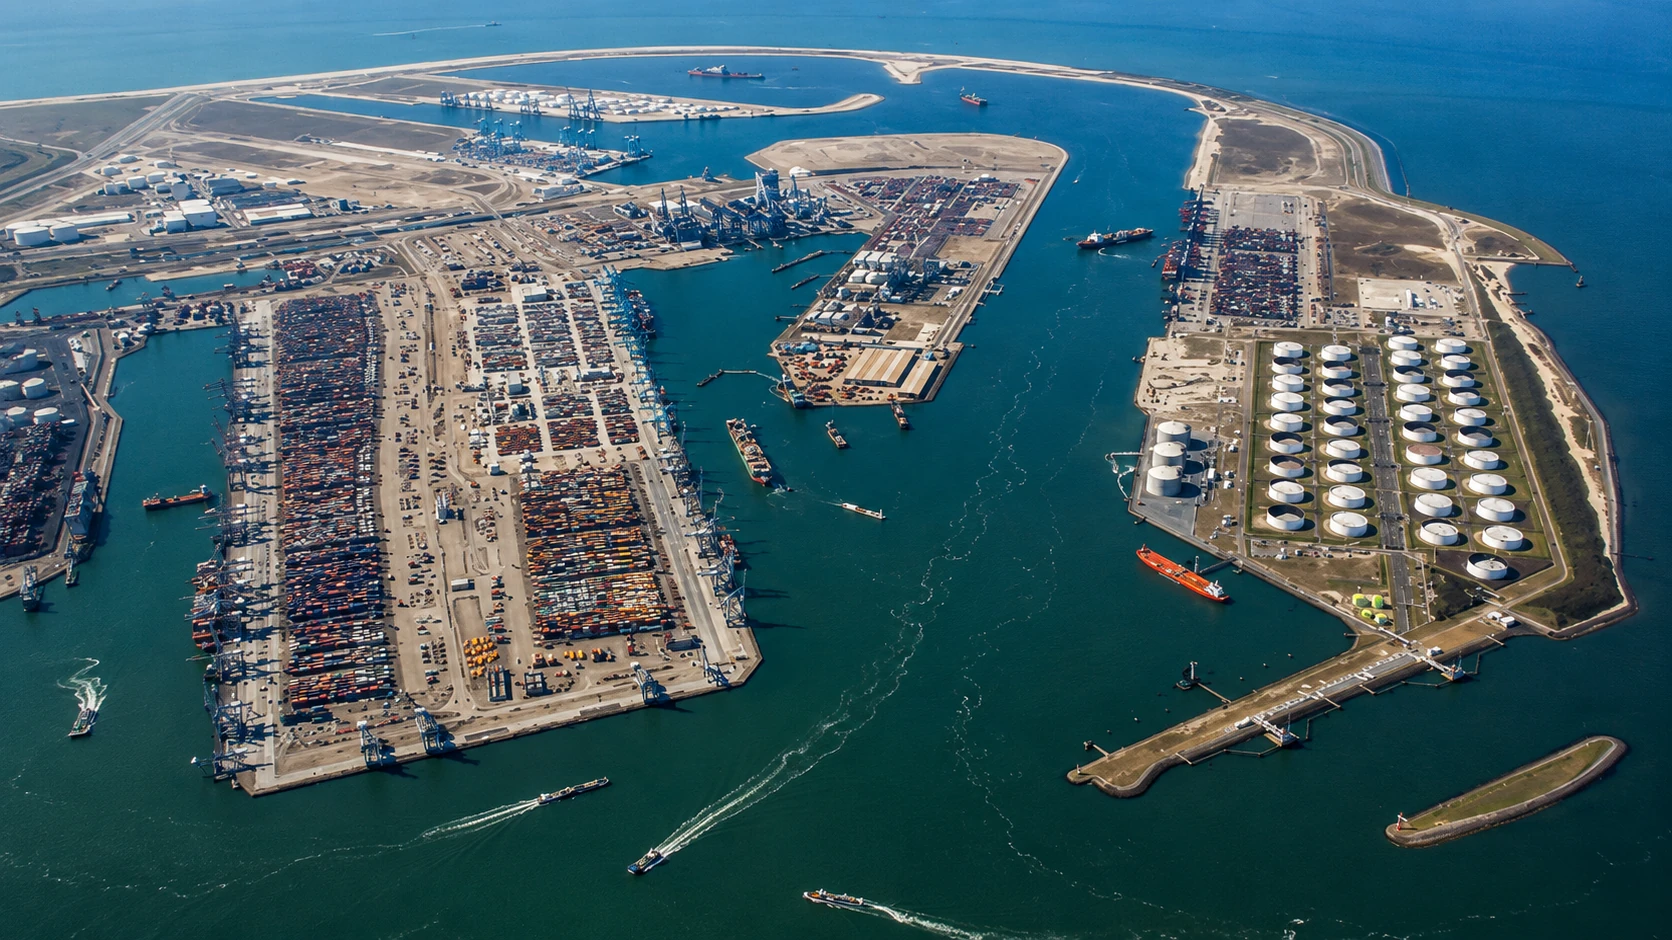
De Nederlandse Cyberbeveiligingswet (Cbw) en de Wet weerbaarheid kritieke entiteiten treden op **15 augustus 2026** in werking. De Nederlandse overheid stelt dat de Cbw de EU-richtlijn NIS2 implementeert en organisaties die binnen het toepassingsgebied vallen verplicht zich te registreren in het nationale entiteitenregister dat wordt beheerd via het Nationaal Cyber Security Centrum (NCSC). Het Havenbedrijf Rotterdam heeft afzonderlijk verklaard dat vanaf dezelfde datum honderden bedrijven in de Rotterdamse haven onder nieuwe cybersecurityverplichtingen zullen vallen, waaronder registratie, een zorgplicht en het melden van significante cyberincidenten.
Dit is een onmiddellijke operationele ontwikkeling voor een havenecosysteem waarin terminalbesturingssystemen, coördinatie van schepen en verkeer, processen voor cargovrijgave, industriële controlesystemen, douane-interfaces en schip-walcommunicatie steeds meer afhankelijk zijn van verbonden digitale infrastructuur. De update van het Havenbedrijf van juli koppelde de komende verplichtingen ook aan werkzaamheden van FERM Zeehavens, het cybersecurityplatform voor Nederlandse zeehavens van nationaal belang.
Het beoordeelde officiële materiaal identificeert niet elk getroffen havenbedrijf en publiceert geen havenspecifieke lijst van technische beheersmaatregelen. Het maakt echter duidelijk dat de datum vaststaat en dat het regime verder gaat dan een vrijwillig initiatief voor cyberweerbaarheid. Het NCSC bevestigt dat de wet op 15 augustus in werking treedt en biedt een kanaal voor incidentmeldingen.
**Waarom dit van belang is**
Voor scheepseigenaren, beheerders, bevrachters en ladingbelanghebbenden die gebruikmaken van Rotterdam, bestaat de voornaamste blootstelling niet louter uit de wettelijke naleving door een terminal of dienstverlener. Een cyberincident kan de ligplaatsplanning, gatebewegingen, stuwage- en ladingstatusgegevens, documentatiestromen, bunkercoördinatie of de beschikbaarheid van operationele technologie verstoren. Deze storingen kunnen snel leiden tot kwesties inzake vertraging, ladingbehandeling, contractuele nakoming en schadekennisgeving.
Exploitanten en contractspartijen dienen daarom vast te stellen wie verantwoordelijk is voor incidentescalatie tijdens de havenaanloop, welke digitale dienstverleners van materieel belang zijn voor veilige en tijdige operaties, en hoe bewijsmateriaal wordt bewaard indien een cybergebeurtenis de zichtbaarheid van de lading of de omlooptijd van het schip beïnvloedt. Contracten en procedures voor havenaanlopen dienen te worden gecontroleerd op meldingsroutes, beslissingsbevoegdheid, voorzieningen voor gegevensaccess en interfaces met verzekeraars, P&I-correspondenten en experts.
Dit is ook een kwestie van zichtbaarheid in de toeleveringsketen. Een vervoerder of ladingeigenaar valt mogelijk niet zelf onder het Nederlandse regime, maar kan afhankelijk zijn van een terminal, agent, sleepdienstverlener, bunkerleverancier, logistiek platform of industriële faciliteit die wel binnen het toepassingsgebied valt. De praktische waarde van de nieuwe regels zal afhangen van de vraag of incidentmelding en weerbaarheidsplanning tijdige, bruikbare operationele informatie opleveren voor de partijen die het schip en de lading beheren — en niet uitsluitend kennisgevingen aan toezichthouders nadat de verstoring zich heeft voorgedaan.
Technologie heeft het onderzoek en het schrijven ondersteund. TWS behoudt de redactionele verantwoordelijkheid voor de gepubliceerde inhoud en de vermelde bronnen.
Operationele ondersteuning nodig?